
금융권 해킹 배후, 중국 광둥성 26세 추정…홍콩 서버·딥시크 동원
크라우드스트라이크 "AI 코딩 도구 사용 기록에서 거주지·나이 단서 포착"…신원 확정은 아직
작성일 : 2026-10-08 16:57 작성자 : 김수희 (battie009@nate.com)
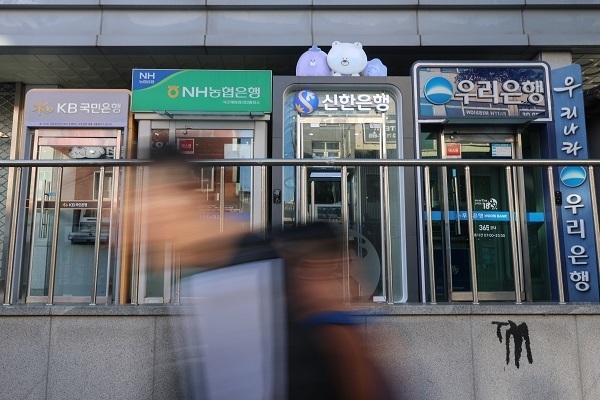 |
| 서울 시내에 설치된 여러 은행 ATM기 [사진=연합뉴스] |
한국 금융권을 겨냥한 해킹 공격의 배후로 추정되는 인물이 중국 광둥성에 사는 26세일 가능성이 제기됐다. 이번 사태에서 공격자의 신원과 관련한 단서가 나온 것은 처음이다. 공격자는 홍콩 서버로 공격을 지휘하고 중국 인공지능(AI) 모델 '딥시크'를 주로 쓴 것으로 드러났다.
미국 사이버보안 기업 크라우드스트라이크는 7일(현지시간) 공개한 분석 보고서에서 이런 가능성을 제시했다. 다만 정황에 따른 추정일 뿐 신원을 확정한 것은 아니라고 선을 그었다.
단서는 공격자 스스로 흘렸다. 보고서에 따르면 공격자는 생성형 AI 코딩 도구 '클로드 코드'를 쓰면서, 자신의 침투테스트 성과를 담은 보안 연구자 이력서를 써달라고 요청했다. 이 과정에서 이름 이니셜과 텔레그램 계정, 학력, 거주지 등 개인정보가 함께 입력됐다. 공격자는 또 탈취한 한국 금융 정보를 보통 어디서 파는지, 한국어 텔레그램 데이터 판매방은 어떻게 찾는지도 물어본 것으로 나타났다.
해당 텔레그램 계정은 다른 공격 정황에서도 발견됐다. 텔레그램 기반 대체불가토큰(NFT) 선물 마켓플레이스의 취약점을 조사한 세션과, 중국의 한 결제 플랫폼을 노린 공격 정황에서 같은 계정명이 쓰였다. 크라우드스트라이크는 이런 교차 정황을 근거로 동일 인물일 가능성을 제시하면서도, 지금까지 확보한 정보만으로는 신원을 단정할 수 없다고 덧붙였다.
공격 방식도 파악됐다. 크라우드스트라이크는 앞서 지난달 말부터 이달 초 사이 한국 금융기관이 공격받았고, 공격자가 중국에서 개발된 오픈소스 에이전틱 침투테스트 도구 '아르텍스'(ARTEX)와 대규모언어모델(LLM)을 함께 썼다고 분석한 바 있다. 이번 분석에 따르면 공격자는 홍콩 IP 주소를 주 통제 인프라로 삼아 공격 전반을 지휘했고, 한국 공격에 실제 투입된 아르텍스 인스턴스(서버)는 별도의 IP 주소에서 운용했다. 여기에 9개의 프록시(우회 경로) IP 주소를 더해 접속 경로를 계속 바꿨다.
아르텍스를 움직인 핵심 AI는 딥시크의 경량 모델 'v4.1-플래시'였다. 이 모델 역시 정식 경로가 아니라 제3의 재판매 업체를 통해 우회 접속한 것으로 분석됐다. 공격자는 클로드 코드 세션에서 중국 즈푸AI의 'GLM-5.3', '그록 4.6' 등 다른 LLM도 보조적으로 활용했다. 복수의 LLM과 서버를 용도에 따라 번갈아 쓴 정황은, 특정 모델이나 인프라에 기대지 않고 상황에 맞게 도구를 조합했다는 뜻으로 읽힌다. 크라우드스트라이크는 중국어 사용자로 추정되는 이 공격자가 금전적 동기로 움직였을 가능성을 중간 수준의 신뢰도로 평가했다.
이번 사태는 지난달 말부터 이달 초 사이 신한·KB국민·하나·BNK부산은행과 예가람·웰컴저축은행, 현대캐피탈 등 7개 금융사에서 침해 사고가 잇따라 확인되면서 불거졌다. 금융당국에 따르면 시중은행과 저축은행, 캐피탈사를 공격한 인터넷주소(IP)는 서로 달랐지만, 동일한 공격자가 IP를 바꿔가며 비슷한 수법으로 여러 금융사를 노린 정황이 포착됐다. 공격자가 AI 도구를 활용해 다수 금융사를 상대로 대량 자동화 공격을 벌인 것으로 분석됐다. 은행을 공격한 IP에서는 아르텍스 AI의 흔적이 확인돼, 경찰청 사이버수사국이 조사를 진행하고 있다.
“ 저작권자 ⓒ 퍼스널포커스 무단전재 및 재배포 금지 ”
많이 본 뉴스
- 1. 이억원 금융위원장 "단일종목 레버리지 ETF, 청와대 지시 아냐…여러 의견 듣고 도입"
- 2. 누리호 5차 발사 성공…초소형 위성 5기 첫 동시 투입, 4연속 성공
- 3. 신한 이어 KB국민은행도 뚫렸다…고객 119명 정보 유출
- 4. AMD 리사 수, 방한 첫날 삼성 전영현·SK 곽노정 연쇄 회동…AI 협력 논의
- 5. 李대통령 "우크라, 사과 거부하면 추가 조치"…대사 소환설 솔솔
- 6. 국감 선 조희대 "국회의 제청 관여는 위헌"…與 "탄핵 사유" vs 野 "대법관 쇼핑"
- 7. 스페이스X 주가 급등에 머스크, 석 달 만에 '조만장자' 복귀
- 8. 李대통령 "CPTPP 연내 신청 말라"…"농어민과 충분히 대화하라" 지시
- 9. 서울대 경영동아리 출신 금융엘리트 '정보카르텔'…M&A 미공개정보로 200억 챙겨
- 10. 출근 전 아침 운동하다 난간 밖 시민 발견…소방관이 손 내밀어 생명 구했다